

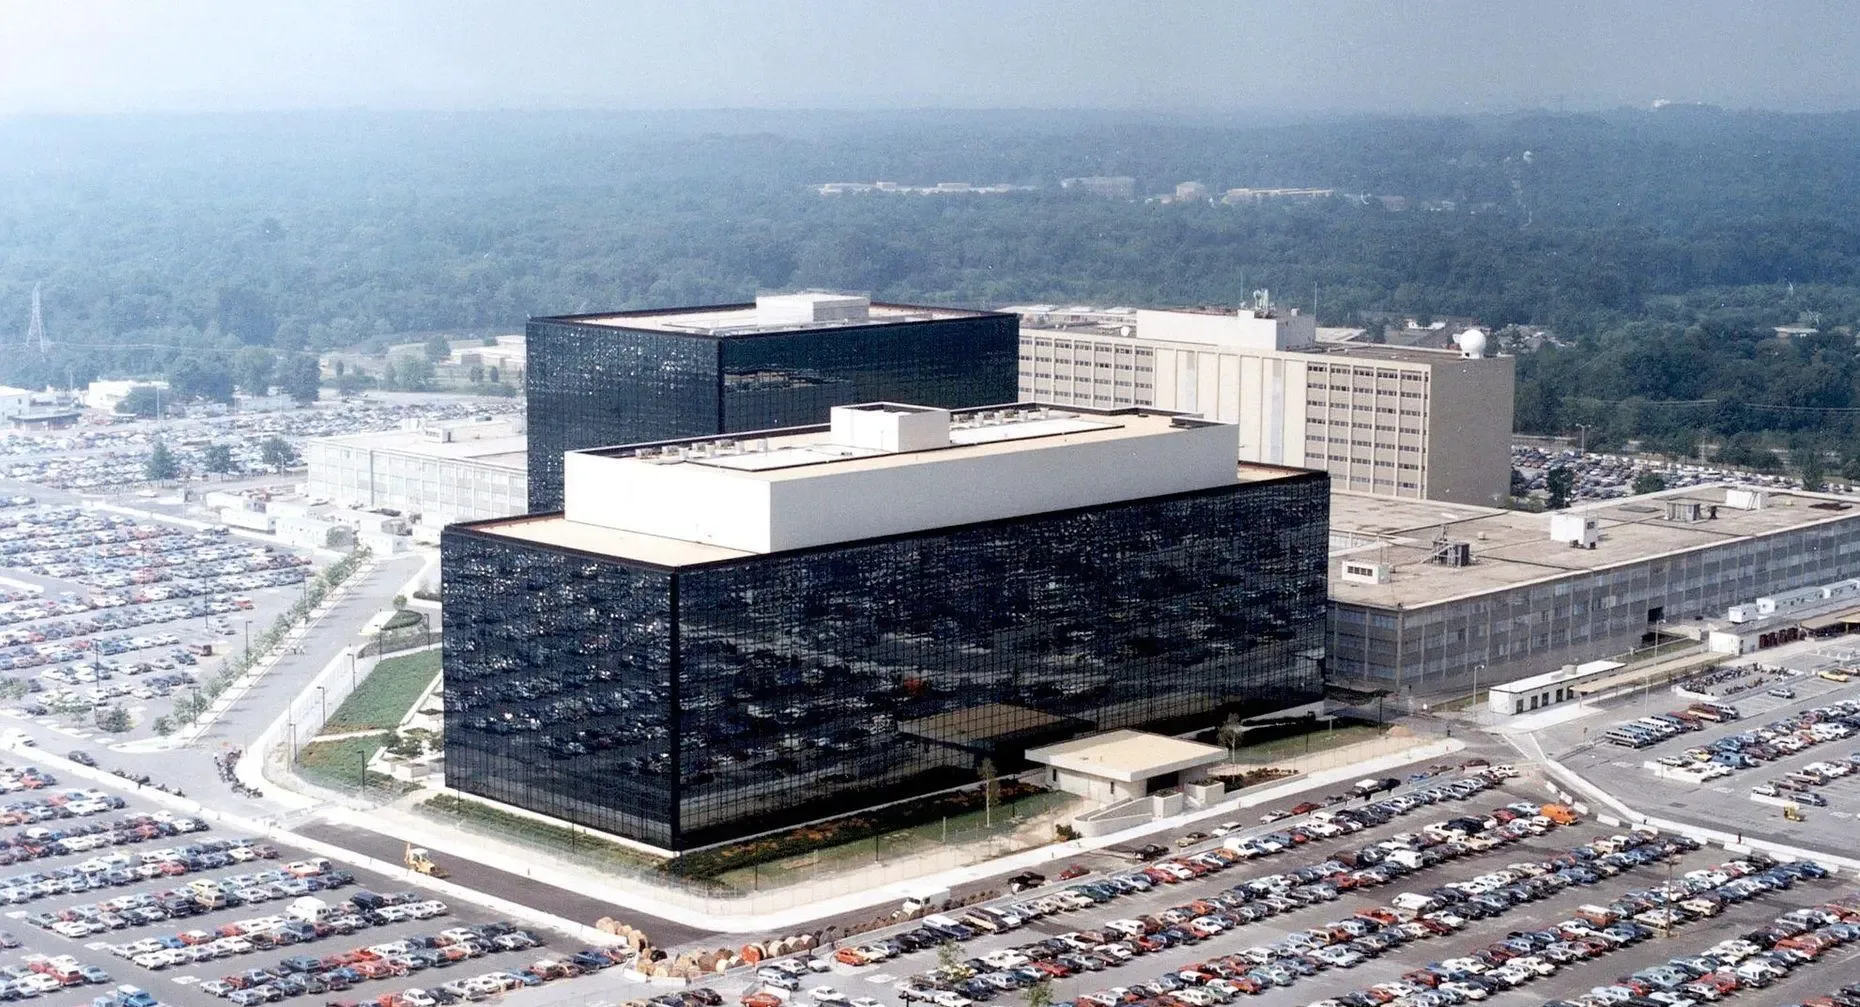
Marți, 17 noiembrie, agenția americană însărcinată să asculte planeta a rămas pentru o vreme fără o parte din propriile comunicații. NSANet, rețeaua internă prin care Agenția Națională de Securitate a Statelor Unite (NSA) transmite informații clasificate, a devenit indisponibilă pentru o parte din personal. La Fort Meade, în Maryland, angajații au fost chemați la lucru în etape. Potrivit The New York Times, accesul în campus a fost apoi restrâns la personalul esențial, iar o sursă a ziarului a declarat că rețeaua întâmpina probleme de câteva săptămâni.
CNN a relatat prima despre pană. NSA a descris episodul drept o degradare temporară în timpul unor lucrări de întreținere programate și a precizat că misiunile critice au rămas operaționale. Agenția a invocat mai multe niveluri de redundanță. Relatările de a doua zi au arătat ce a însemnat asta în practică.
Legătura cu Orientul Mijlociu
Potrivit CNN, centrul criptologic al NSA din Georgia a pierdut temporar canalul obișnuit de comunicare cu personalul american din Orientul Mijlociu. Schimbul de informații a continuat prin canale de rezervă. În Maryland, o parte din personalul de zi a primit instrucțiuni să rămână acasă și miercuri, 18 noiembrie. A fost o avarie internă, cu efecte asupra felului în care o agenție americană își sprijinea oamenii aflați la mii de kilometri de sediu.
Miercuri, CBS News relata, citând două surse, că NSANet funcționa din nou. Sosirea personalului continua să fie eșalonată, iar durata exactă a întreruperii rămânea neclară. Una este să repornești rețeaua și alta este să readuci în același timp toți utilizatorii care depind de ea.
O săptămână de scurtcircuite
Cu patru zile înainte, vineri, 13 noiembrie, Administrația Federală a Aviației (FAA) ordonase oprirea decolărilor la nivel național. Ordinul a intrat în vigoare la 15:54, ora Coastei de Est, și a fost ridicat după patru ore și 21 de minute. Au fost afectate comunicațiile radio și datele radar folosite de controlori. Unele frecvențe și fluxuri radar au rămas disponibile, iar aeronavele aflate deja în zbor au putut ateriza în siguranță, potrivit FAA.
Secretarul Transporturilor, Sean Duffy, a legat incidentul de lucrările de trecere de la cupru la fibră optică, executate de L3Harris pe rețeaua pe care compania o operează pentru FAA. Anchetatorii au izolat două amplasamente, unul radar la Amarillo, în Texas, și unul de radiocomunicații la El Dorado, în Arkansas, unde contractorul instalase un router nou. Rețeaua s-a stabilizat după izolarea celor două amplasamente. FAA a oprit instalarea routerelor Juniper vizate și a dezactivat preventiv aceeași funcție pe peste 60 de echipamente deja în uz. Cauza tehnică exactă rămânea în investigare.
În ziua avariei, operatorii au anulat aproximativ 12.462 de zboruri, potrivit FAA. Cifra include și anulări fără legătură directă cu ordinul de oprire a decolărilor. Pe 18 noiembrie, administratorul FAA, Bryan Bedford, și-a asumat decizia de a opri plecările. Duffy a spus că întreruperea ar fi putut fi mai scurtă dacă L3Harris ar fi identificat problema mai repede.
Problemele de infrastructură precedau incidentul de vineri. Încă din 2023, o evaluare de siguranță avertiza că rețeaua de telecomunicații a FAA depindea de tehnologii pe care operatorii urmau să le retragă. La 2 noiembrie 2026, conversia de la cupru la fibră ajunsese, potrivit datelor citate în documentarea inițială, la 70% dintre amplasamente. Rețeaua leagă peste 4.400 de facilități și susține peste 29.000 de servicii. America își schimbă motorul în plin zbor. Vineri s-a văzut cât costă când repornirea întârzie.
În aceleași zile au apărut probleme și la Microsoft 365, inclusiv Outlook. Microsoft a indicat o problemă de capacitate a rețelei, urmată de o modificare de configurație. Luni, un incident tehnic la JPMorgan Chase a avut efecte în lanț în sistemul financiar, iar o avarie internă la United Airlines a întârziat plecările. Marți, Apple a atribuit unei actualizări interne întreruperea unor servicii precum Apple Music, App Store și AppleCare. Avariile au avut consecințe diferite, dar s-au simțit toate dincolo de echipa care întreținea sistemul respectiv.
Doctrina peticului
La Manila, secretarul de stat Marco Rubio a spus că administrația nu găsise dovezi care să lege avariile între ele sau să le atribuie unor hackeri ori unui guvern străin. Pe 18 noiembrie, directorul informațiilor naționale, Jay Clayton, a precizat în fața Comisiei pentru Securitate Internă a Camerei Reprezentanților că evaluările indicau cauze diferite și că echipele nu identificaseră urmele tehnice pe care le-ar fi așteptat în cazul unui atac.
Pentru NSANet, Clayton a indicat actualizările urgente menite să remedieze vulnerabilități în PHP, un limbaj folosit în multe aplicații web. CBS News a relatat că, pe 21 octombrie, FBI, NSA și Agenția pentru Securitate Cibernetică și a Infrastructurii (CISA) ceruseră aplicarea imediată a corecțiilor. La FAA, investigația privea o intervenție asupra rețelei de telecomunicații. Fiecare episod arată cum o lucrare de întreținere poate ajunge să afecteze serviciul pe care ar trebui să îl protejeze.
Paradoxul vulnerabilității recunoscute
În vară, presa americană a relatat că, într-un test autorizat la 11 iunie, modelul de inteligență artificială Mythos al companiei Anthropic ar fi ajuns în câteva ore la aproape toate sistemele clasificate ale NSA vizate de exercițiu. Echipa pornise cu acces autorizat într-un mediu clasificat, izolat de internet. Rezultatul descrie condițiile acelui test. Miza mai largă a fost formulată de senatorul Mark Warner, vicepreședintele Comisiei pentru Informații a Senatului. Inteligența artificială grăbește descoperirea vulnerabilităților, în timp ce echipele care operează sisteme vechi trebuie să testeze și să instaleze tot mai multe corecții într-un timp tot mai scurt.
O vulnerabilitate lăsată deschisă prelungește expunerea. O corecție insuficient testată poate întrerupe activitatea. Între aceste două riscuri, operatorul trebuie să știe dinainte ce servicii trec pe rezervă, cât timp pot funcționa astfel și cum verifică sistemul principal înainte să readucă utilizatorii.
Lecția pentru flancul estic
Pentru România, episodul din Georgia pune o întrebare concretă. Dacă o legătură importantă cade în timpul unei crize, cât durează până când ofițerul de serviciu primește raportul pe alt canal și poate confirma că ordinul a ajuns la destinatar? La Mihail Kogălniceanu și la Deveselu, cooperarea dintre structurile românești, americane și aliate dă greutate acestei întrebări. Un exercițiu de continuitate trebuie să verifice trecerea efectivă pe rezervă, schimbul de informații cu partenerii și revenirea controlată la sistemul principal.
Într-o regiune expusă sabotajului și presiunii hibride rusești, primele decizii trebuie luate uneori înainte ca specialiștii să stabilească de ce a căzut o rețea. Ce a făcut centrul NSA din Georgia în aceste condiții merită reținut. Personalul a continuat să schimbe informații în timp ce canalul obișnuit era indisponibil. Când sistemul principal cade, valoarea unei rezerve se măsoară în minutele necesare pentru a o pune la lucru.